Le nuove politiche di sicurezza di Gmail
L'email, si sa, è uno dei servizi più longevi di internet e si basa su un protocollo - l'SMTP - datato e non pensato per le necessità moderne.
La semplicità del protocollo e l'assenza di effettive misure di sicurezza all'interno dello stesso hanno consentito nel corso degli anni abusi e operazioni illegali: in sostanza era davvero semplice sia inviare email per conto di qualcun altro, sia intercettare le comunicazioni, che viaggiavano - e per la maggior parte ancora oggi viaggiano - in chiaro. Questo tipo di abusi è sicuramente un danno anche per chi si occupa di email marketing, e fa piacere sapere che molti grossi provider si stanno muovendo per "ripulire" il più possibile il canale.
Proprio per ovviare a questi problemi sono nate estensioni al protocollo, per consentire l'identificazione del sender (SPF), permettere la firma digitale dell'email proveniente da un dato dominio (DKIM) e per gestire la criptazione dell'intera email (tramite criptografia TLS), oltre ad un sistema di policy da adottare da parte del ricevente nel caso ci fossero problemi con SPF e DKIM (il record DMARC, di cui abbiamo parlato recentemente).
Google negli ultimi mesi sta inserendo diversi strumenti proprio nell'ottica della corretta implementazione di queste estensioni e per aiutare l'utente ad individuare email sospette. Da marzo 2016 Gmail segnala le email ricevute senza criptazione TLS con un piccolo lucchetto rosso aperto accanto al mittente: è stato scelto chiaramente un messaggio "soft", non particolarmente invasivo, anche perché allo stato attuale solo una percentuale dei server di invio inviano utilizzando TLS. È comunque un passo importante, utile soprattutto in caso di email che veicolano dati sensibili.
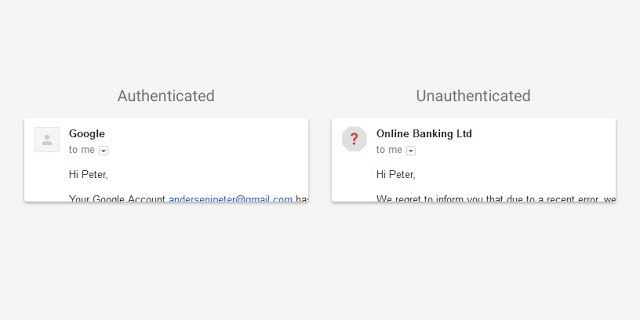
In agosto Gmail ha introdotta anche un altro "segnale": in caso di messaggi che non possano essere autenticati tramite SPF o DKIM, Google sostituirà la classica icona contenente la foto o il logo aziendale (o semplicemente la prima lettera del nome mittente) con un "minaccioso" punto interrogativo: questo avviso, sicuramente più visibile del lucchetto, aiuta ad identificare eventuali tentativi di invii abusivi o phishing, nel caso che il dominio del mittente non abbia pubblicato un record DMARC, condizione nella quale il dominio stesso dell'indirizzo mittente è in grado di comunicare a Google - o agli altri server riceventi - cosa fare con le email non firmate.
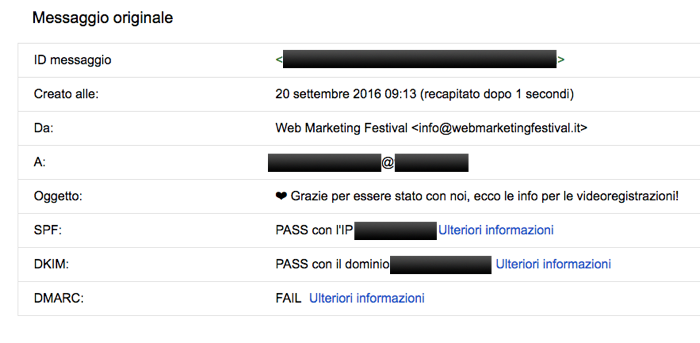
Inoltre, da qualche giorno, andando a visualizzare, da dentro alla webmail Gmail, l'email in formato "grezzo" - cliccando su "Mostra originale" dal menu in alto a destra, ora vengono mostrati in formato chiaro e comprensibile i dati relativi alle varie verifiche effettuate su SPF, DKIM e DMARC.
 Proprio a questo proposito ricordiamo che l'anno scorso Google aveva comunicato che avrebbe pubblicato un record DMARC per le email di Gmail, al pari di Libero e Yahoo, consentendo dunque l'utilizzo di mittenti Gmail solamente per email inviate dai propri server, inibendo quindi l'utilizzo di tali indirizzi come mittenti in sistemi esterni (ESP, CRM etc): al momento questa policy DMARC non risulta ancora pubblicata, ma è probabile che nei prossimi mesi la situazione cambi (risultano già operativi alcuni test sul dominio googlemail.com).
Commenti
Non ci sono ancora commenti pubblicati.
Lascia un commento
Il tuo indirizzo email non sarà pubblicato. I commenti vengono moderati prima della pubblicazione.